Piloto automático para cibersegurança orientada a resultados

MaxPatrol O2
Introdução
Visão geral do MaxPatrol O2
O metaproduto MaxPatrol O2 detecta invasores, identifica ativos comprometidos, prevê cenários de ataque com base em eventos intoleráveis específicos da empresa e interrompe ataques antes que danos irreparáveis ocorram.
Orientado a resultados
Elimina eventos intoleráveis para a empresa.

Automatiza atividades do SOC
Reduz o fator humano em processos de detecção, investigação e resposta a incidentes, automatizando ações rotineiras.
Sabe como os cibercriminosos operam
Utiliza a expertise única da Positive Technologies, obtida em exercícios cibernéticos (como Standoff) e programas de bug bounty (como a Positive Dream Hunting).
Principais recursos
Modela ações potenciais de invasores
- Prevê eventos intoleráveis que atividades suspeitas podem desencadear e quantos passos faltam para a materialização de riscos.
- A previsão considera:
- Acessibilidade de hosts na rede: roteamento, listas de acesso, regras NAT.
- Permissões de contas para login remoto.
- Vulnerabilidades de RCE em hosts.
- Oportunidades de login remoto via VPN.
- Acesso à memória do processo lsass.exe.
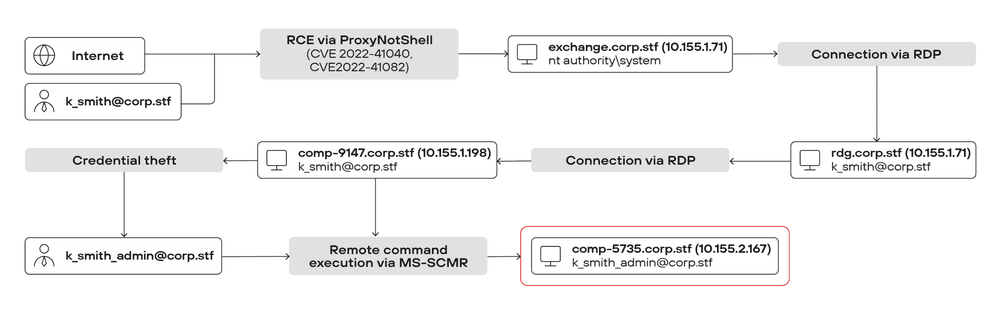
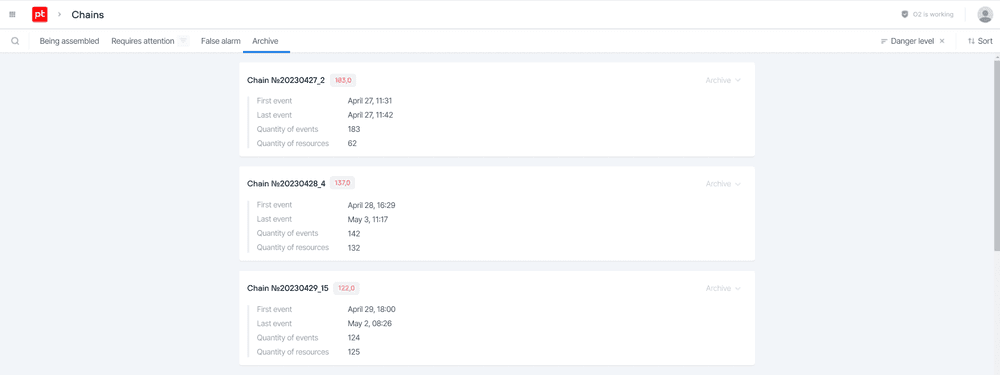
Detecta cadeias de atividade de hackers
- Analisa dados de sensores da Positive Technologies e delimita recursos invasores, alvo e capturados.
- Correlaciona recursos para construir cadeias de atividade baseadas em TPPs de agentes de ameaças.
- Cada cadeia inclui visualização do caminho do invasor e previsão do próximo movimento.
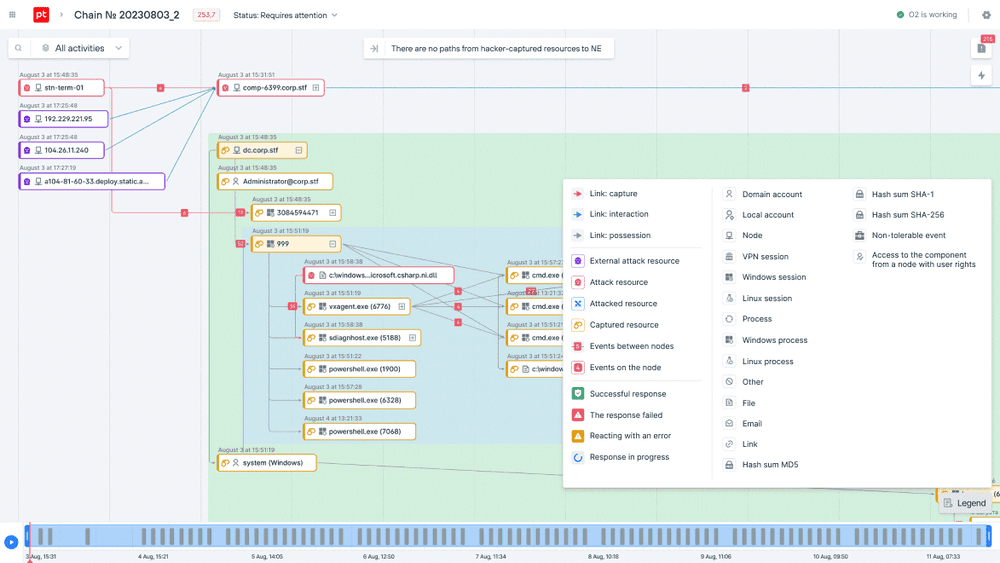
Automatiza investigações
- Usa dados de sensores para construir o contexto completo do ataque e conduzir investigações.
- Enriquece informações sobre:
- Início de processos: processo -> sessão -> usuário.
- Logins remotos: RDP, SMB, WMI.
- Movimento na infraestrutura: IP -> IP.
- Criação de sessões VPN: IP do cliente -> IP externo + usuário.

Avalia gravidade de ameaças
- MaxPatrol O2 analisa recursos capturados e avalia a proximidade de um evento intolerável.
Ao receber essas informações, o sistema altera o status da cadeia para "Atenção necessária" antes de interromper o ataque ou solicitar decisão do operador. - O algoritmo de avaliação evolui constantemente com exercícios cibernéticos e contribuições do Bug Bounty Standoff 365.
Interrompe invasores
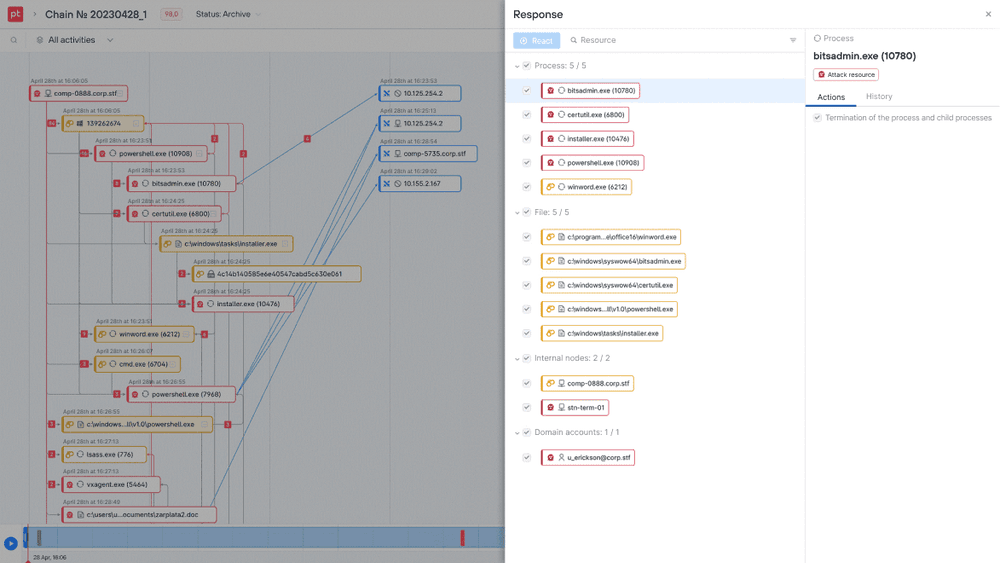
- Considera riscos aos processos de negócio e sugere o melhor cenário de resposta.
O cenário pode ser implementado automaticamente ou ajustado manualmente. - Ações de resposta possíveis:
- Bloquear conta: no domínio ou localmente (Windows/Linux/Mac).
- Bloquear IP no firewall.
- Isolar host na rede.
- Encerrar processo.
- Revogar token OpenVPN.
- Excluir e-mail.
Como o metaproduto funciona
Benefícios do MaxPatrol O2
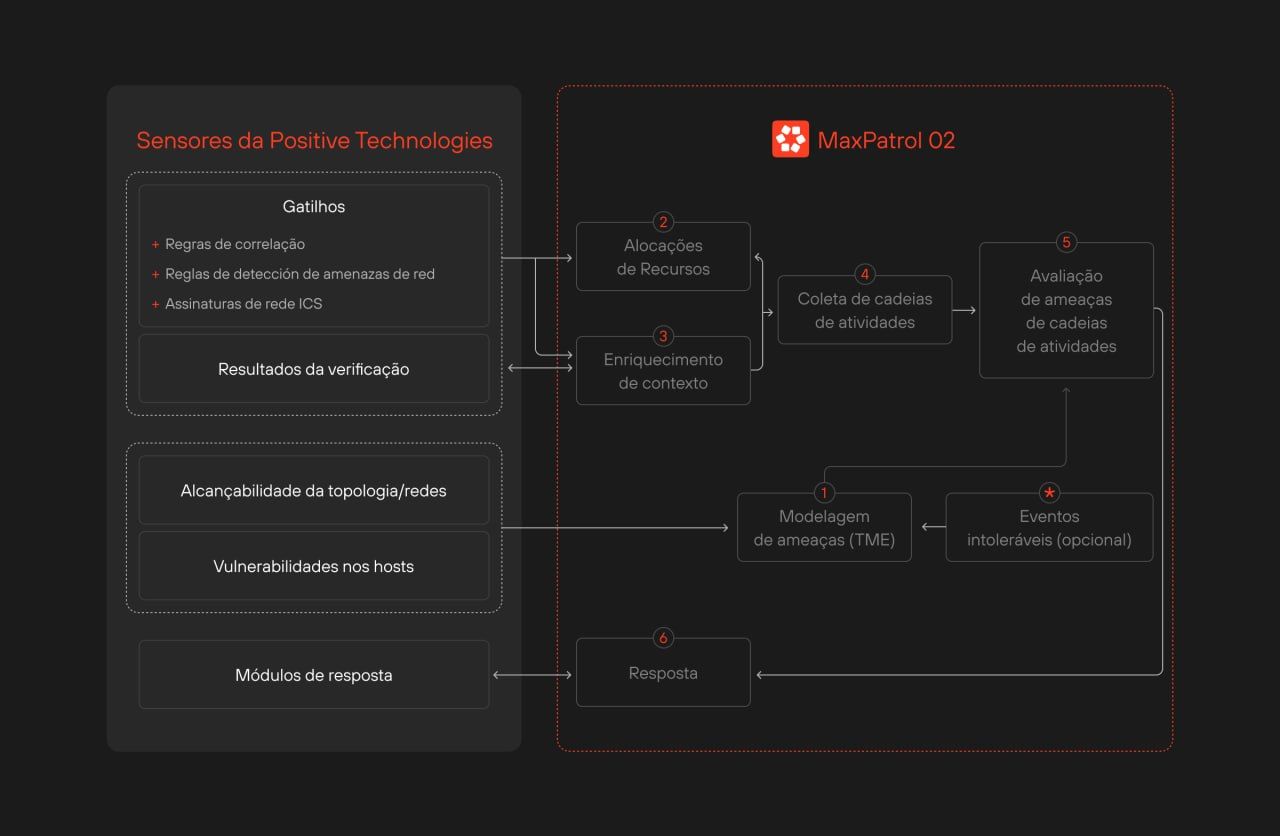
Esquema de interação

Entre em contato
Preencha o formulário, em breve um de nossos especialistas entrará em contato com você.