Revela las amenazas ocultas

PT Network Attack Discovery
Descripción del producto
PT Network Attack Discovery es un sistema de detección y respuesta de red (NDR o NTA) para detectar ataques en el perímetro y dentro de la red. El sistema hace visibles las amenazas ocultas, detecta actividades sospechosas incluso en tráfico cifrado y permite investigar incidentes.
Los usuarios de PT NAD pueden ver datos de amenazas en una única fuente
Con la nueva versión de PT NAD, puede detectar los ataques utilizando nuevos módulos de análisis, recopilar información actualizada sobre los servidores de red y obtener información centralizada sobre las amenazas detectadas en una única fuente.
Detecta actividades maliciosas en tráfico este-oeste
PT NAD analiza el tráfico norte-sur y este-oeste, y detecta movimiento lateral, intentos de explotar vulnerabilidades y ataques contra los usuarios finales en el dominio y en los servicios internos.
Cómo se aplica PT NAD a MITRE ATT&CK
Obtenga información sobre cómo el sistema de detección y respuesta de red PT Network Attack Detection puede identificar 117 técnicas adversas descritas en MITRE ATT&CK.
Lo que PT NAD detecta
Detecta incluso el malware modificado
PT NAD alerta sobre todas las amenazas peligrosas e incluso detecta versiones modificadas de malware. Para describir toda la gama de ciberamenazas, nuestros expertos exploran todo el tiempo las últimas muestras de malware y las herramientas, las técnicas y los procedimientos de hackers. Cada regla que crean abarca una familia entera de malware.
Cómo funciona
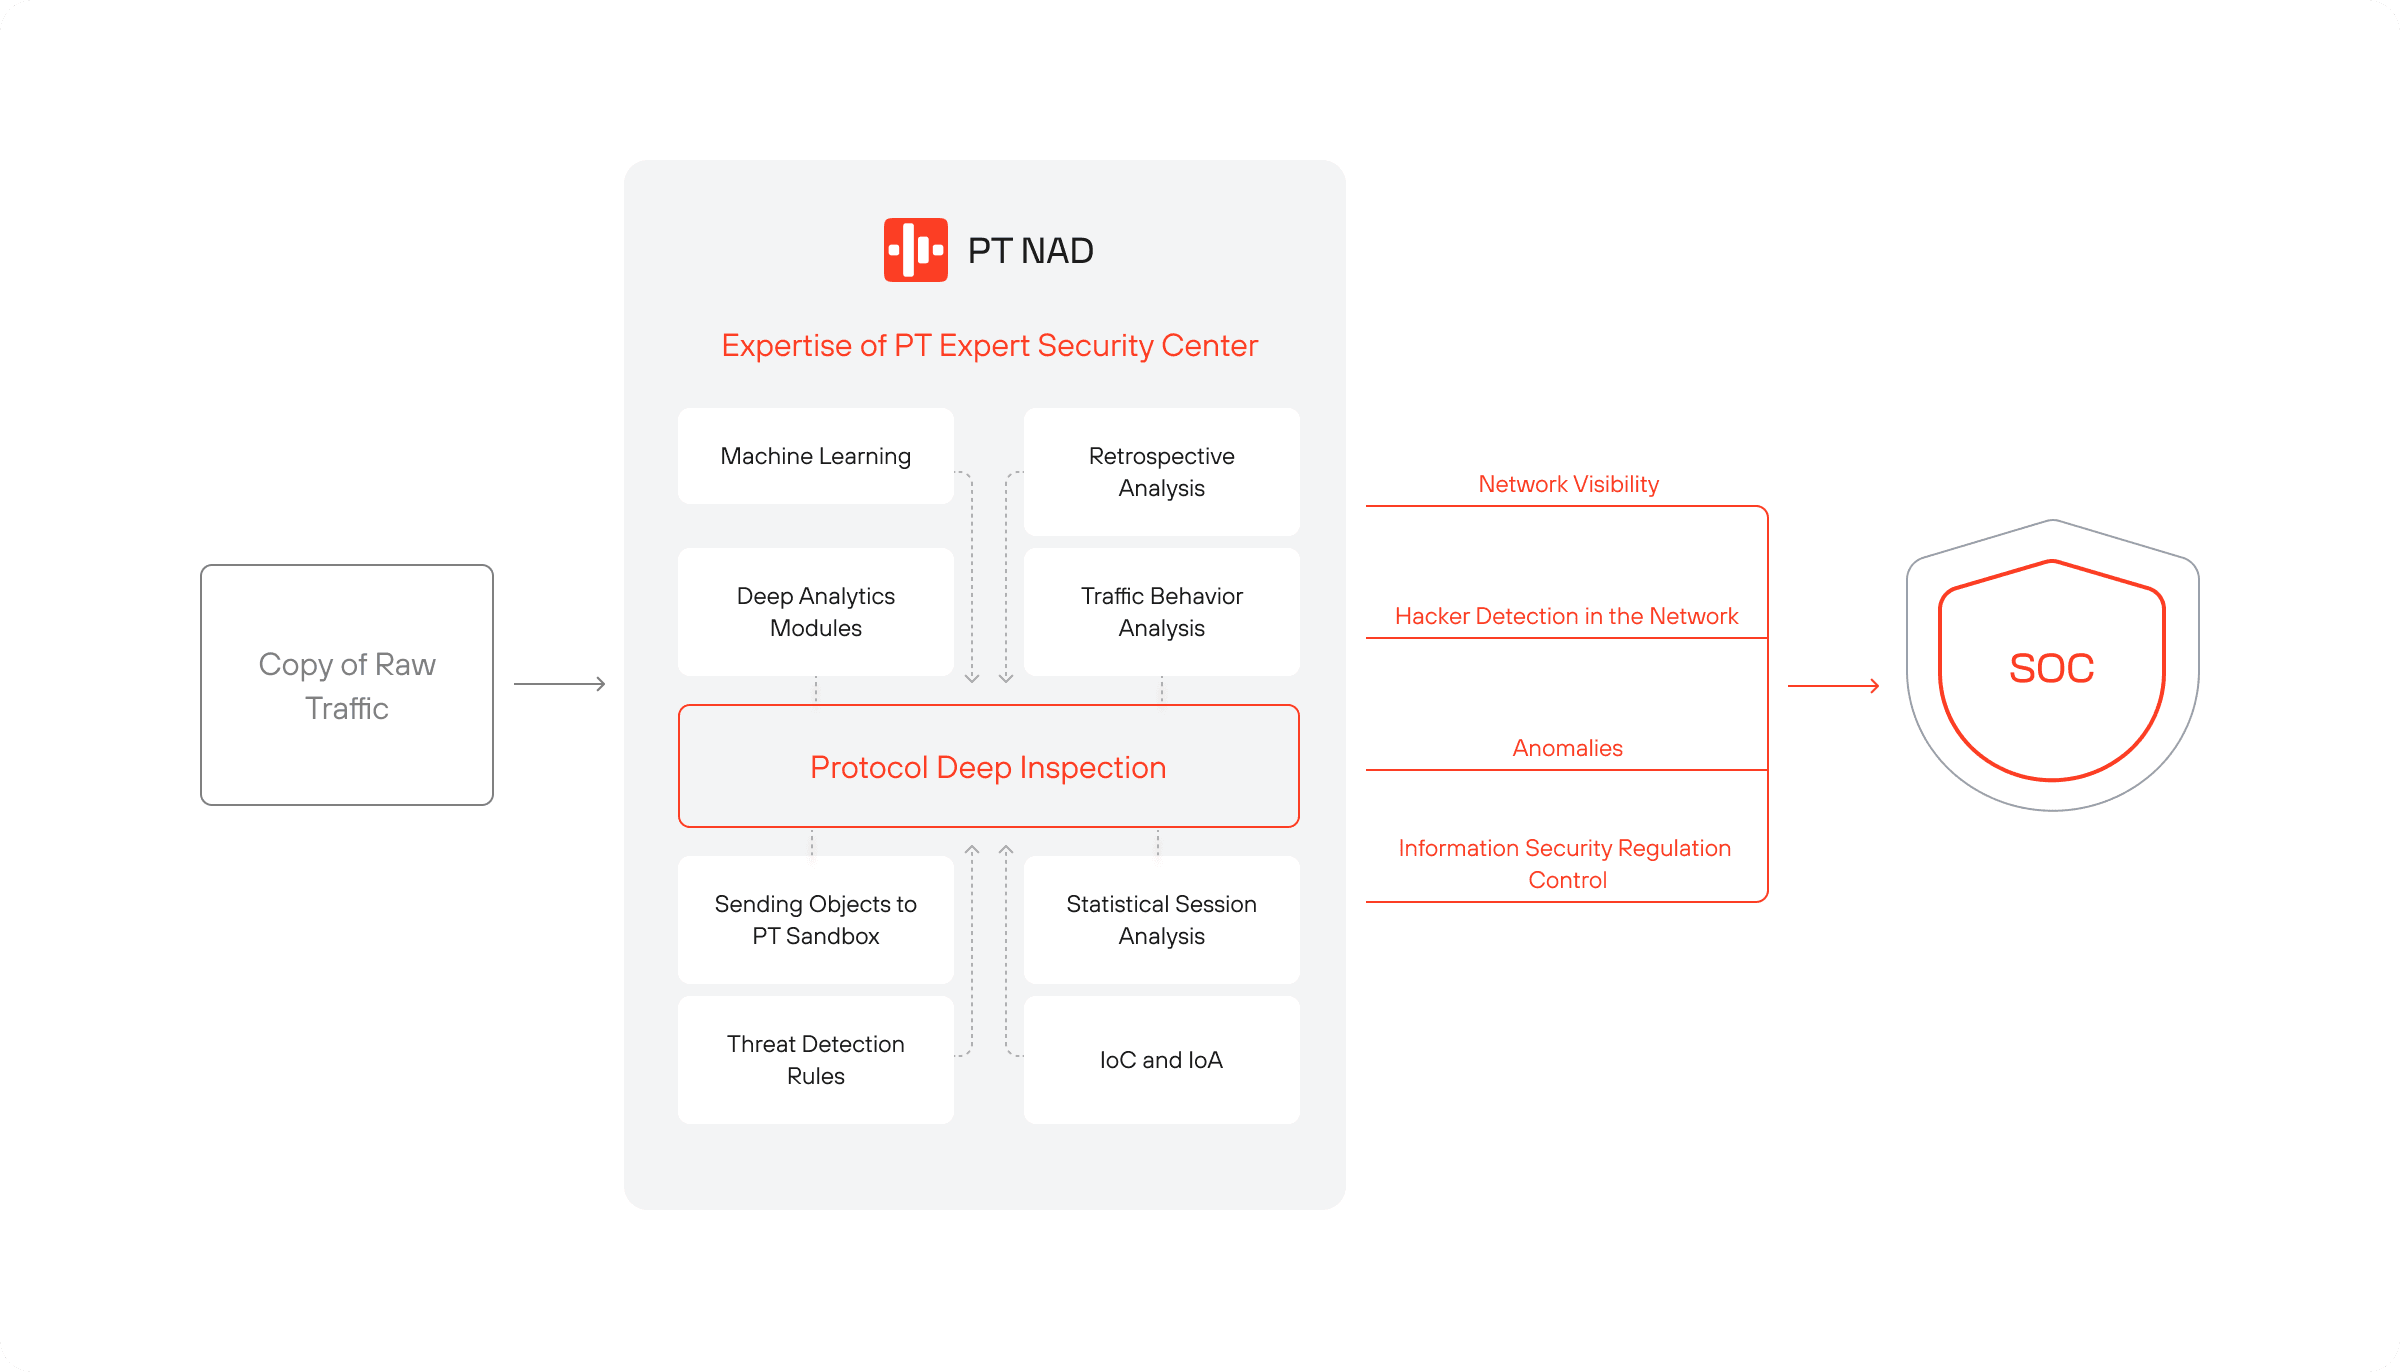
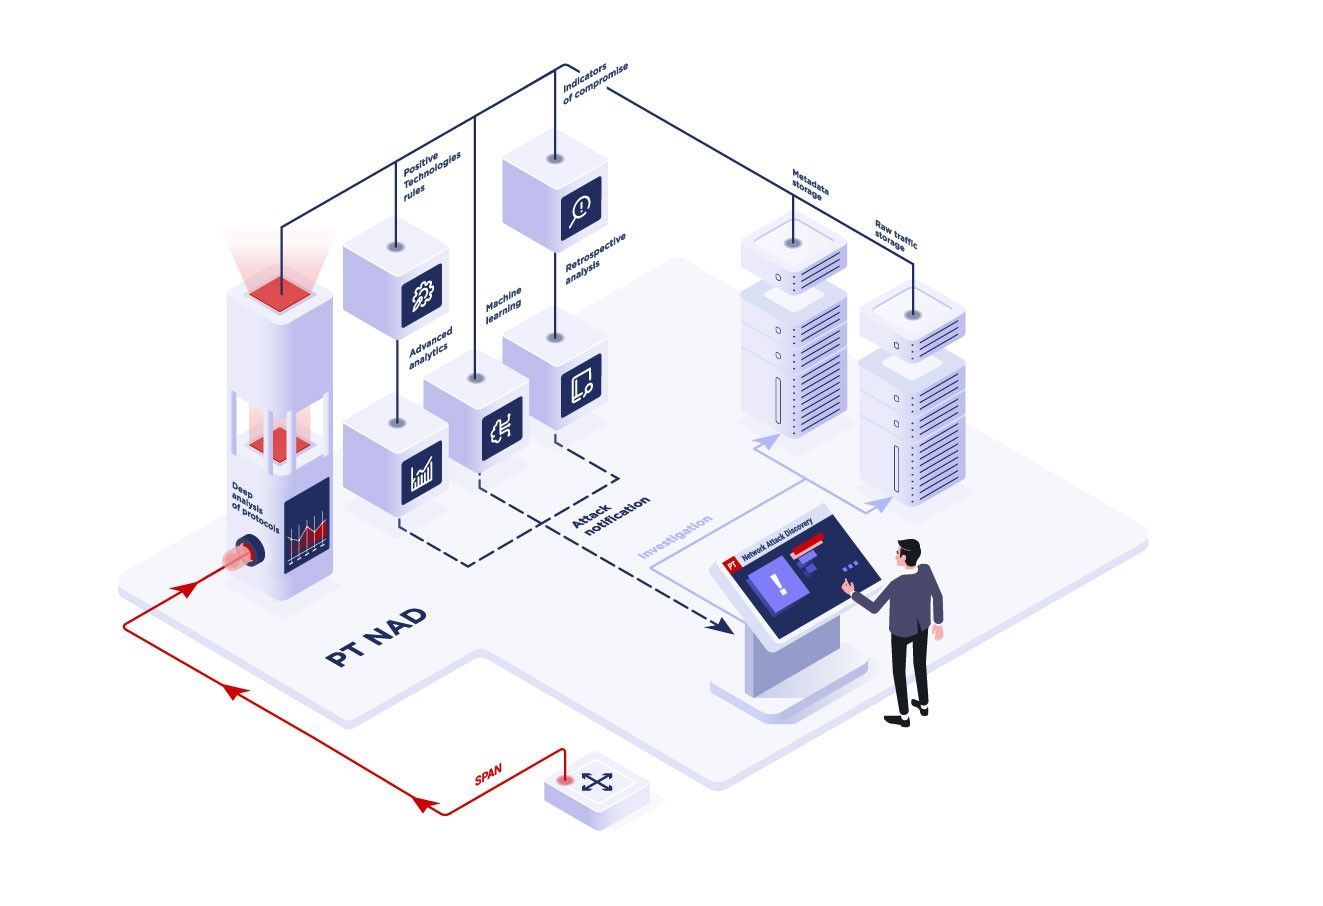
PT NAD captura y analiza el tráfico en el perímetro y dentro de la infraestructura. Esto permite detectar la actividad de hackers en las primeras etapas de la penetración de la red, como durante los intentos de acceder a la red y lanzar el ataque.
Mantiene los ataques en privado
PT NAD es una solución local. Todos los datos se almacenan en la infraestructura del cliente, sin abandonar el perímetro corporativo. La información sobre ataques y daños no se transmite al exterior, lo que minimiza los riesgos para la reputación.
Casos prácticos
Cumplimiento de políticas de seguridad
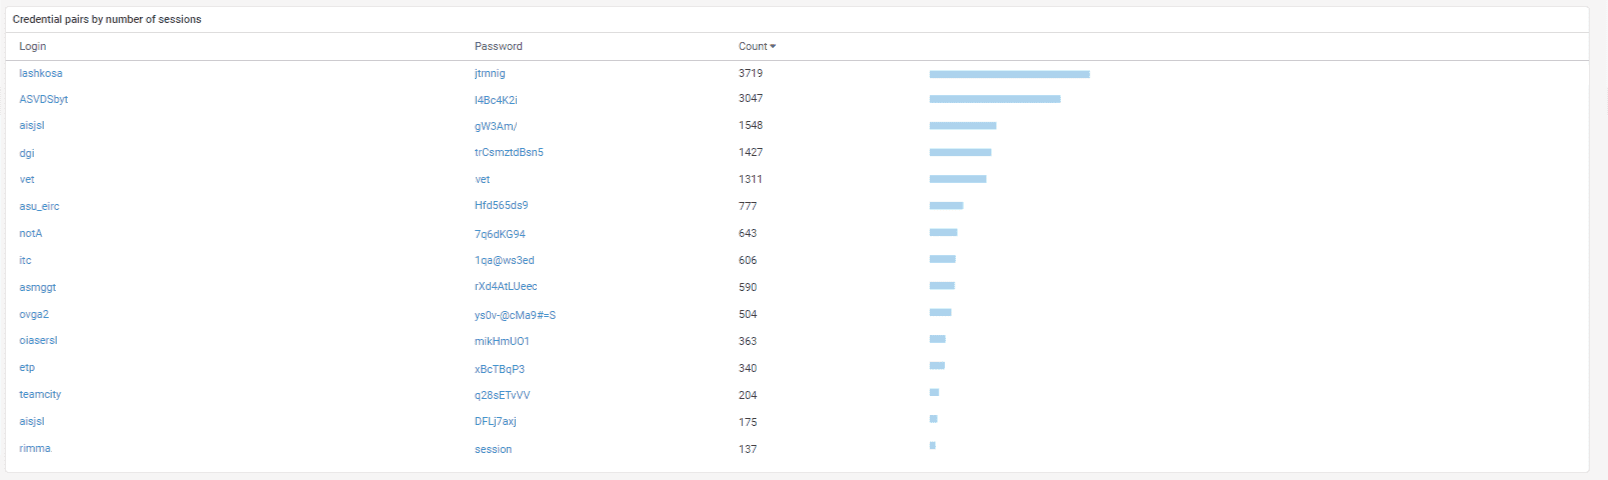
PT NAD detecta errores en la configuración informática y casos de incumplimiento de las políticas de seguridad, que de otro modo podrían ofrecer a los atacantes una forma de ingresar. Los filtros permiten identificar con rapidez las credenciales almacenadas en texto sin cifrar, contraseñas débiles, utilidades de acceso remoto y herramientas que ocultan la actividad de red. Puede fijar los filtros que le interesan en un widget independiente para una referencia rápida. Aquí puede ver un widget con todas las contraseñas no cifradas:
Detección de ataques en el perímetro y dentro de la red
Gracias a las tecnologías integradas de aprendizaje virtual, análisis avanzados, reglas únicas de detección de amenazas, indicadores de compromiso y análisis retrospectivo, PT NAD detecta ataques en las primeras etapas y después de que los atacantes ya hayan penetrado en la infraestructura.
PT Expert Security Center actualiza reglas e indicadores de compromiso dos veces a la semana. La actualización de la base de datos no requiere una conexión constante a la nube de Positive Technologies.
Los módulos de análisis avanzado permiten identificar amenazas complejas y anomalías en la red. Consideran muchos parámetros del comportamiento del atacante y no se relacionan con el análisis de sesiones individuales, a diferencia de las reglas para detectar ataques.

Investigación de ataques
Como PT NAD guarda copias de datos de sesión y tráfico sin procesar, los investigadores forenses pueden realizar lo siguiente:
- localizar ataques;
- reconstruir cadenas de eliminación;
- detectar vulnerabilidades en la infraestructura;
- tomar medidas para prevenir ataques similares;
- reunir evidencia de actividad maliciosa.
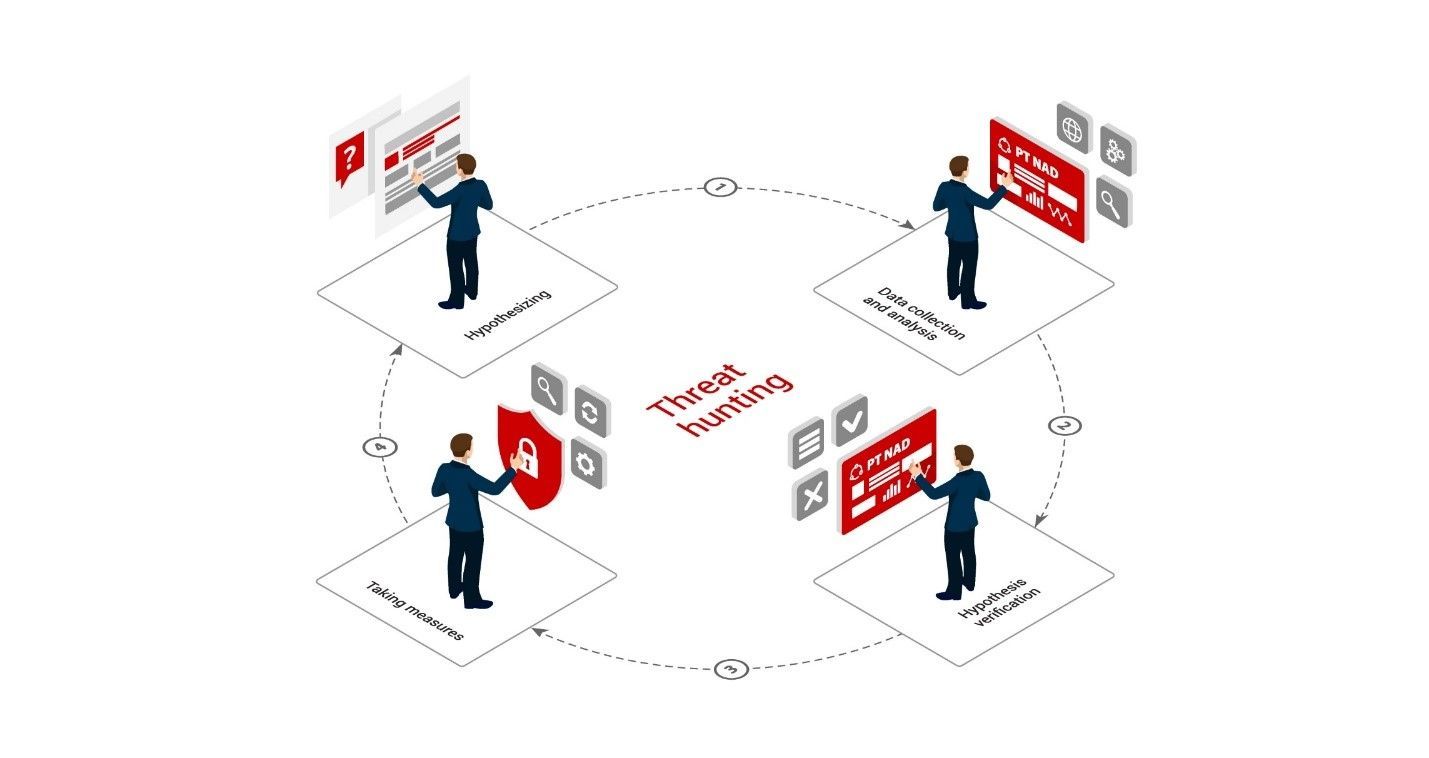
Threat hunting (Caza de amenazas)
PT NAD es ideal para buscar y detectar amenazas ocultas que las herramientas de ciberseguridad estándar omiten. Un analista de seguridad, con las habilidades necesarias y el conocimiento específico de la infraestructura, puede probar hipótesis de forma empírica. Entonces, PT NAD permite determinar la presencia de un grupo de hackers, una amenaza interna o una filtración de datos y, si la hipótesis se confirma, tomar medidas proactivas en consecuencia.
Características claves
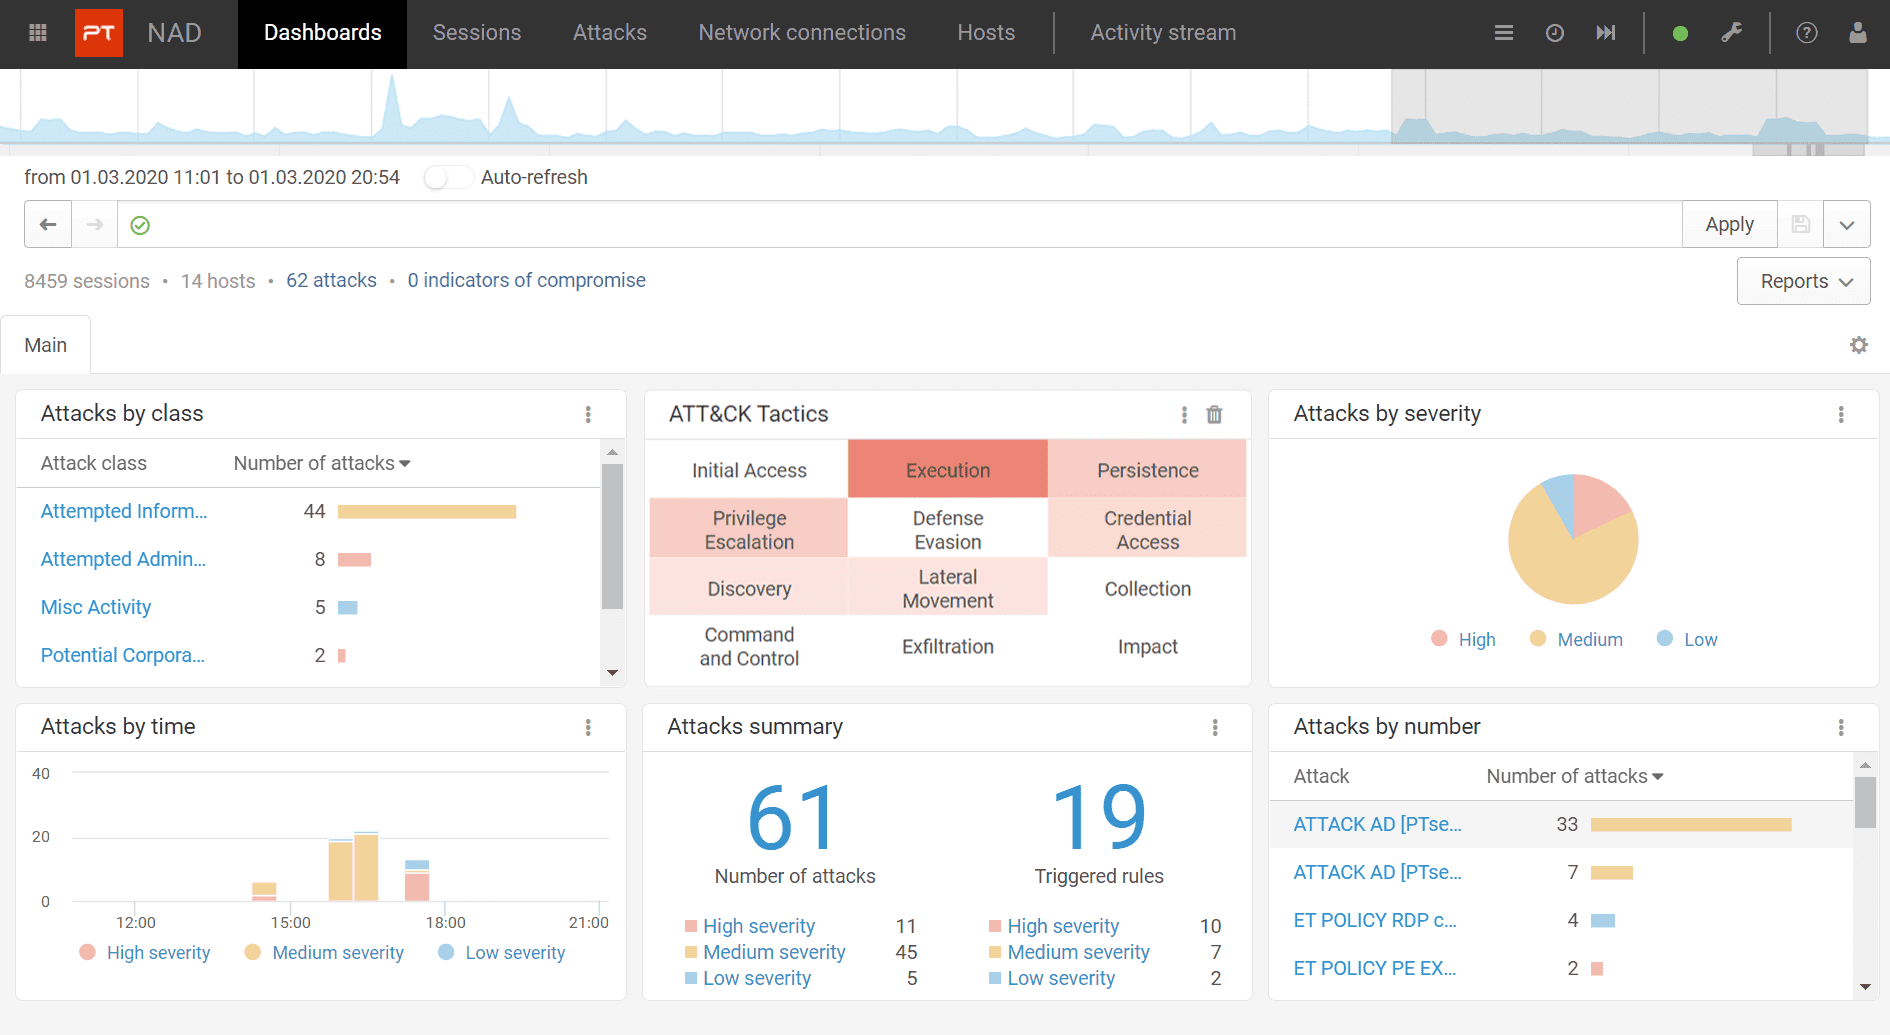
Detección de ataques
El sistema informa sobre incidentes y evalúa su peligrosidad de forma automática. El panel de información brinda datos claves sobre todos los ataques: la cantidad, de qué tipo son, su grado de peligrosidad y cuándo ocurrieron. Haga clic para ver más detalles sobre cualquier ataque.
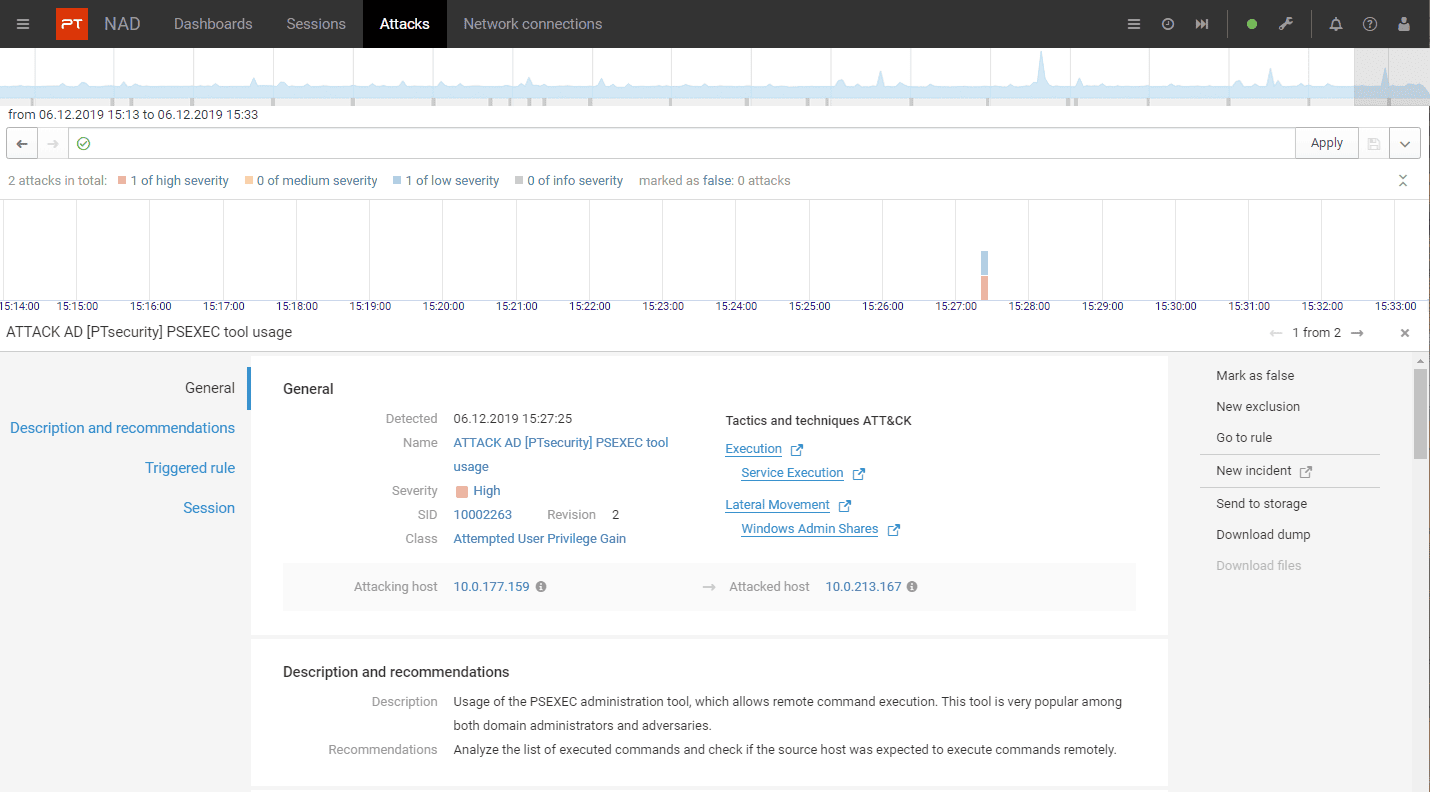
Respuesta inmediata
La información de cada ataque muestra los hosts afectados, la hora del evento, los datos de la sesión y las herramientas, técnicas y procedimientos (TTP) de los hackers según la clasificación de MITRE ATT&CK. Con información sobre las etapas del ataque, puede tomar las medidas adecuadas para corregirlo.

Más información sobre nuevos ataques y amenazas en una única fuente
La fuente de actividades recopila una lista de amenazas identificadas en un solo lugar, combina mensajes sobre actividades similares en uno solo y le permite gestionarlos. Puede marcar el problema como resuelto o dejar de hacer un seguimiento de la actividad.
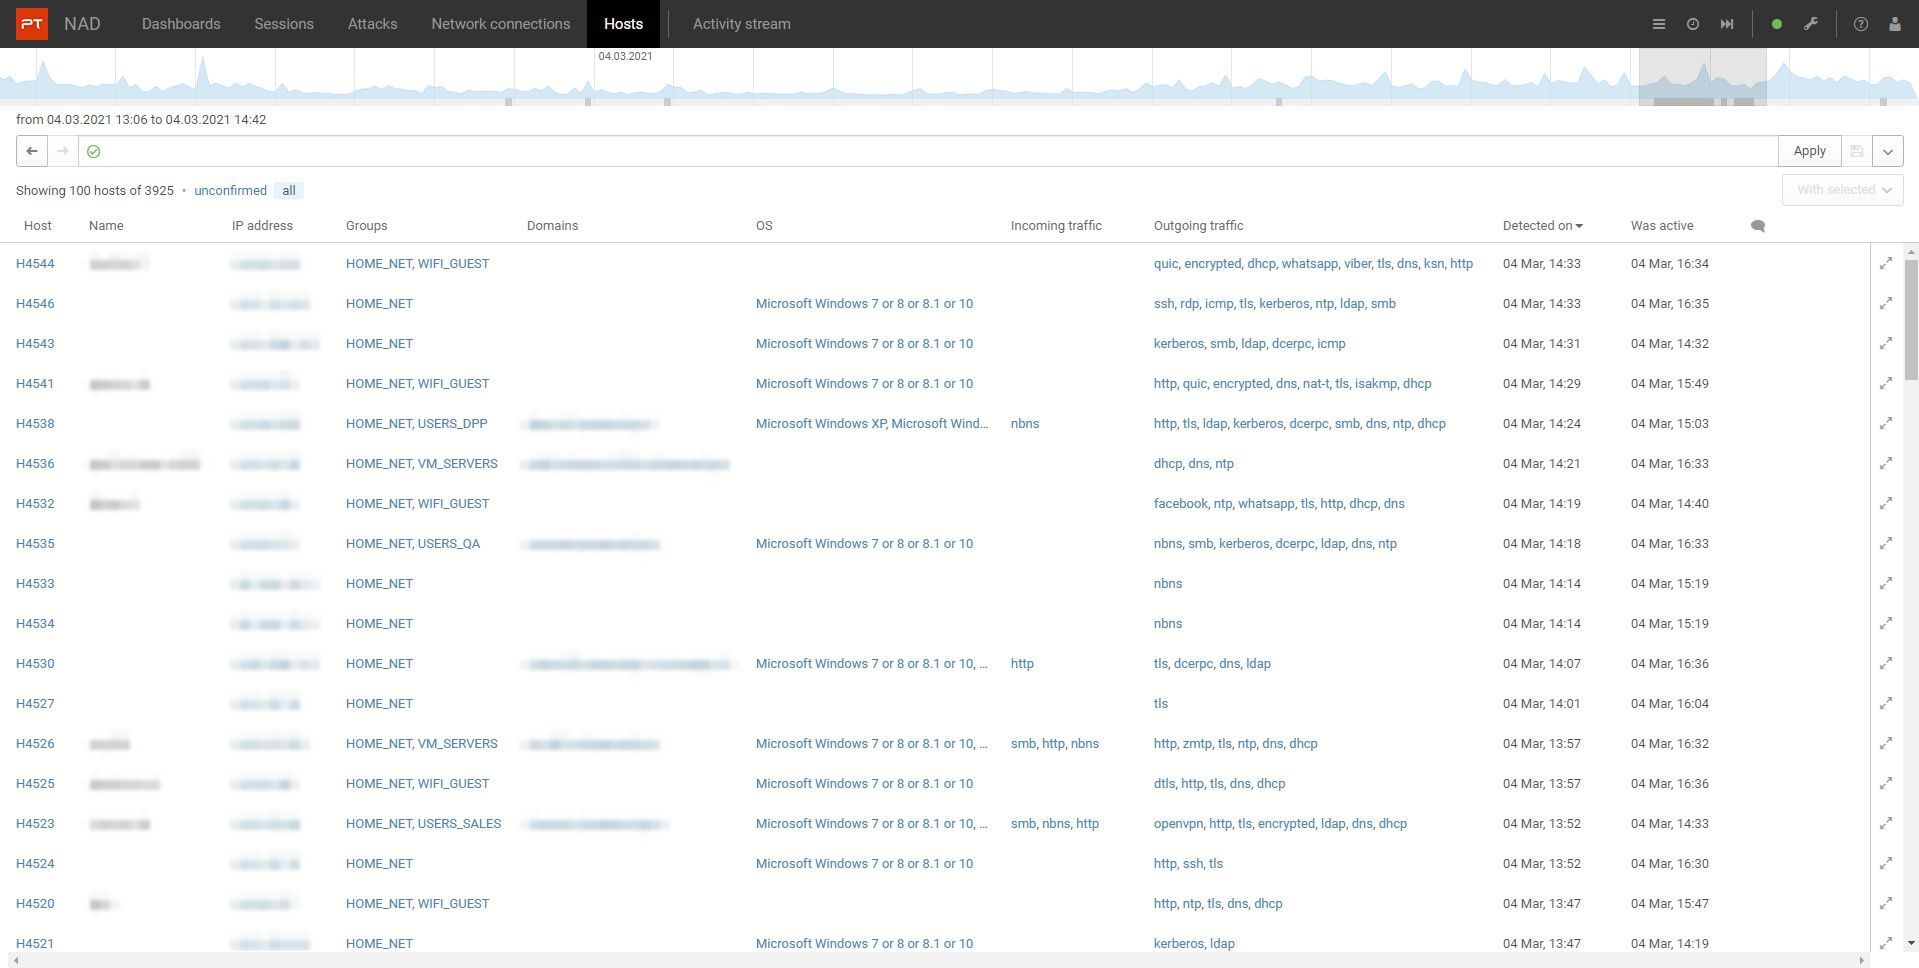
Supervisión de servidores de red
Los usuarios de PT NAD ahora tienen información actualizada sobre los hosts de la red. También se hace un seguimiento de los cambios en los hosts. Los usuarios de PT NAD sabrán si apareció un nuevo host en la red, si se modificó el protocolo de una aplicación o cambió el sistema operativo. Estos datos también pueden contribuir a identificar actividades sospechosas.
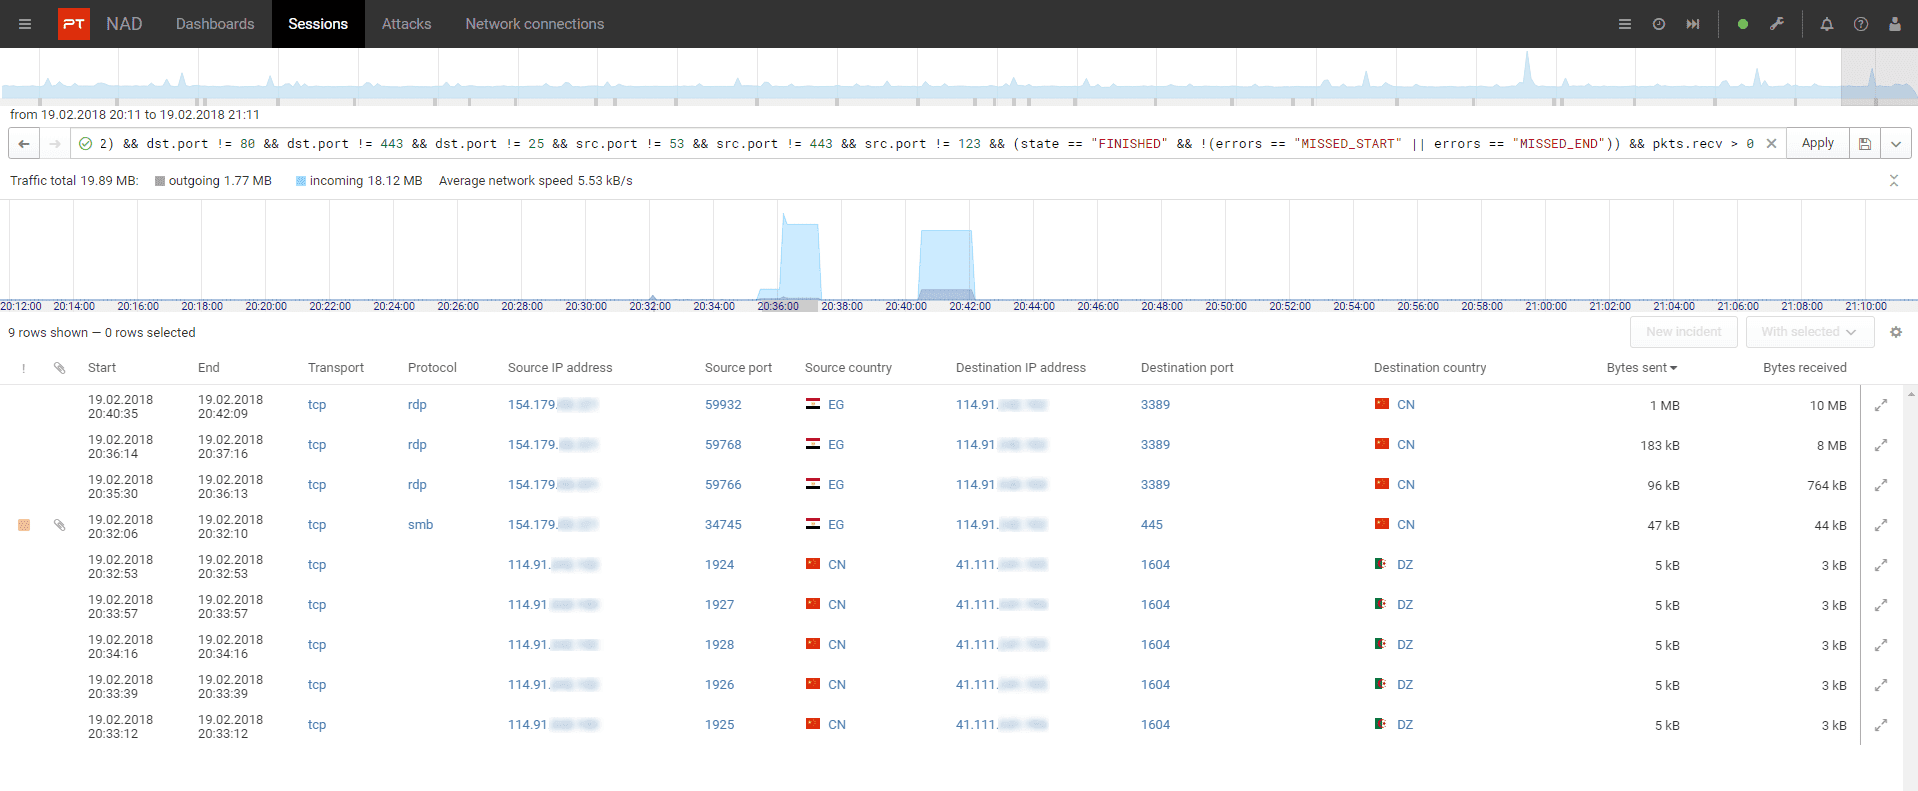
Filtrado de sesiones
Las sesiones con filtrado permiten buscar actividad maliciosa, indicadores de compromiso y errores de configuración. PT NAD puede ordenar con rapidez las sesiones por cualquiera de los 1200 parámetros y mostrar información detallada para cada uno.
Materiales adicionales
Información clave del producto
Póngase en contacto
Complete el formulario y nuestros especialistas se pongán en contacto con usted en breve.