Фон

PT Container Security

Una solución avanzada e innovadora para la protección integral de infraestructuras de nube híbridas. Permite el desarrollo seguro de sistemas de software que usan la virtualización con contenedores.
¿Qué significa "seguridad de los contenedores"?

Las tecnologías de contenedores, como Docker y Kubernetes, son el pilar de los procesos modernos de DevOps. Garantizar la seguridad de los contenedores implica proteger los contenedores en sí mismos, la infraestructura que los sostiene y las aplicaciones que en ellos se ejecutan durante las fases de creación, implementación y ejecución. Los contenedores también deben protegerse en el ámbito del clúster y del orquestador.

Proteger contenedores es un desafío porque, en general, las herramientas de ciberseguridad tradicionales son incompatibles con los entornos que los utilizan. Sin embargo, con la llegada del DevSecOps, las organizaciones se han dado cuenta de la importancia de integrar la seguridad de los contenedores en todo el ciclo de vida de desarrollo. La seguridad de los contenedores debe estar alineada con las políticas y los procesos de la organización.

¿Por qué es importante la seguridad de los contenedores?

0 %

porcentaje de especialistas en TI que han sufrido al menos un incidente de seguridad relacionado con contenedores o clústeres de Kubernetes (según indica Red Hat en la edición 2023 de su informe sobre la seguridad de Kubernetes)

0 %

porcentaje de organizaciones que retrasan la implementación de tecnologías de nube como los Kubernetes y los microservicios debido a problemas de seguridad (según una investigación de 2022 de Cloud Native Computing Foundation y Linux Foundation Research. Enlace: Encuesta anual 2022 de CNCF | Cloud Native Computing Foundation)

0 %

tasa de adopción de contenedores en las organizaciones (según indica Red Hat en la edición 2023 de su informe sobre la seguridad de Kubernetes)

El uso global de las tecnologías de contenedores, la rápida transformación digital, la creciente complejidad y sofisticación de las ciberamenazas y el énfasis en la investigación y el desarrollo (I+D) están impulsando a las empresas a implementar herramientas de ciberseguridad para entornos con contenedores.

Positive Technologies desarrolló PT Container Security para ayudar a las empresas rusas a mejorar la eficiencia de sus procesos de desarrollo de software, a impulsar la transformación digital y a fortalecer la seguridad de la información. El producto está diseñado para proteger las infraestructuras de TI de las empresas que utilizan la virtualización con contenedores. Proporciona un conjunto de herramientas de seguridad para varias etapas del ciclo de vida del software y otorga acceso a información útil sobre ciberseguridad que ayuda a implementar las mejores prácticas en seguridad de contenedores y a cumplir con los estándares de la industria.

Situaciones de uso

Protege contenedores de ejecución en nubes públicas y privadas, así como infraestructuras locales e instalaciones in situ de Kubernetes.

Puede integrarse con las últimas herramientas de desarrollo seguro (DevSecOps), con herramientas de gestión de vulnerabilidades y, en centros de operaciones de seguridad (SOC), con sistemas de administración de eventos de seguridad (SIEM).

Protege los artefactos de desarrollo seguro relacionados con los contenedores, como los charts Helm, las plantillas de configuración de Kustomize, los manifiestos (YAML) y los archivos de Docker.

Protege contenedores de ejecución en Docker y Podman, así como entornos de computación sin servidor.

Fecha de lanzamiento: segundo semestre de 2024

Protege los artefactos de desarrollo seguro relacionados con los contenedores, como los scripts de Ansible y los scripts de Terraform (un formato para administrar y representar configuraciones desarrollado por HashiCorp).

Fecha de lanzamiento: febrero de 2024

Permite a los clientes ajustar el contenido a su infraestructura y crear paquetes de conocimientos personalizados.

Fecha de lanzamiento: febrero de 2024

Beneficios

Base de datos de vulnerabilidades

Una base de datos de vulnerabilidades de software interna que recopilan y actualizan periódicamente los expertos de Positive Technologies. La base de datos ayuda a detectar con precisión las vulnerabilidades que puedan estar presentes en ALT Linux, Astra Linux, Oracle, Red Hat, Ubuntu y RED OS, así como las vulnerabilidades descritas en la base de datos NVD y en la base de datos de FSTEC.

Inteligencia de expertos

Conocimientos sobre configuraciones seguras (Kubernetes, Docker, Helm) que cumplen con los estándares de seguridad de la información globales y rusos (en particular, con los CIS Benchmarks).

Gestión de riesgos

Un enfoque unificado para gestionar los riesgos de una infraestructura de contenedores. PT Container Security utiliza herramientas especiales de evaluación de riesgos para imágenes, configuraciones, contenedores y clústeres. También usa herramientas de gestión de la postura de seguridad en la nube (CSPM) que ayudan a mejorar la seguridad al realizar controles de cumplimiento continuos e identificar los riesgos asociados con las cargas de trabajo en desarrollo.

Seguridad como código

Implementación práctica de la seguridad como código (SaC), que permite codificar políticas de seguridad al inicio de los proyectos, incluso como código en lenguajes de programación de propósito general utilizando WebAssembly. Con esto, las comprobaciones de seguridad, las pruebas y los gateways se pueden incorporar a las herramientas y procesos de DevOps sin costos adicionales ni demoras por introducir cambios en el código o la infraestructura.
 

Disponible en 2024

Análisis dinámico

Análisis dinámico de malware en un entorno sandbox de contenedores utilizando PT Sandbox y PT MultiScanner.
 

Fecha de lanzamiento: junio de 2024

Seguridad en la nube

PT Container Security también brinda seguridad para nubes híbridas (como parte de una PaaS).

Fecha de lanzamiento: febrero de 2024

Fuentes de datos

Integración con las fuentes de datos de ciberamenazas patentadas de Positive Technologies (plataforma de inteligencia de amenazas). Las fuentes incluyen datos sobre la reputación de las direcciones IP e indicadores de riesgo (sumas hash de archivos, firmas y más).

Fecha de lanzamiento: junio de 2024

Integración

Integración con PT Application Inspector, PT BlackBox, PT Application Firewall y MaxPatrol 10 (MaxPatrol SIEM, MaxPatrol VM).
 

Fecha de lanzamiento: febrero de 2024

Las políticas de PT Container Security se pueden configurar de forma flexible para incluir varios tipos de comprobaciones, como las siguientes:

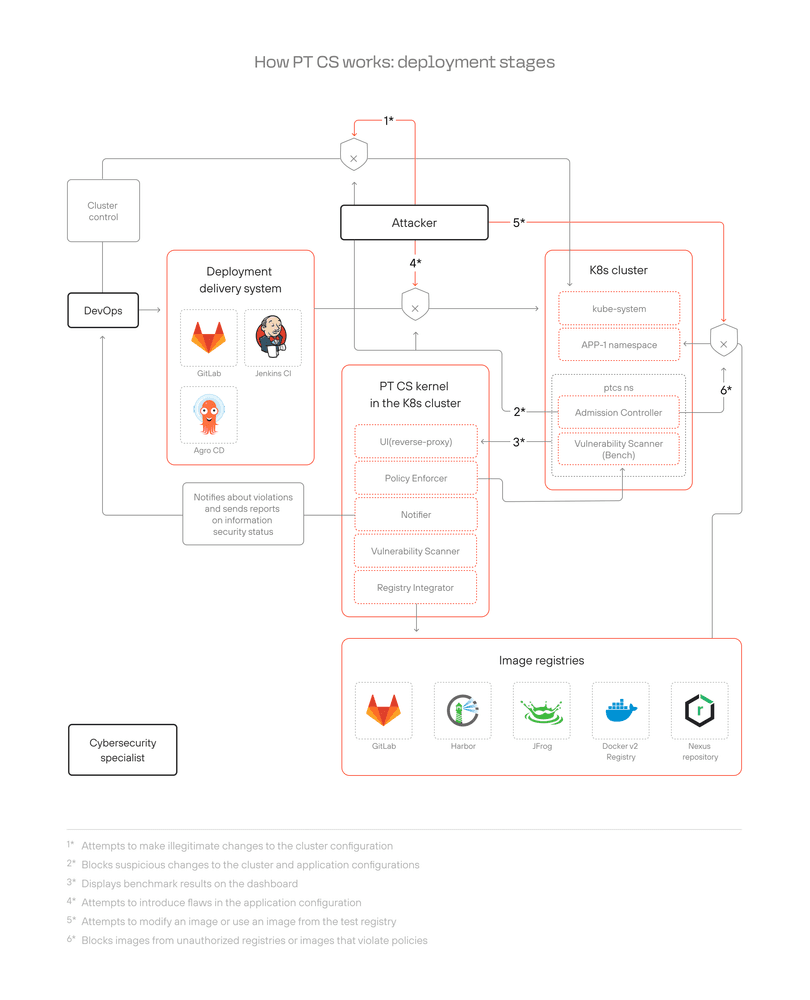
Control de admisión. Un proceso que valida las solicitudes realizadas al servidor de la API de Kubernetes antes de que sean procesadas. Permite a los administradores controlar y gestionar el acceso al clúster antes de que las aplicaciones comiencen a ejecutarse en los nodos. Los administradores pueden usar controladores de admisión para definir reglas de acceso a sus clústeres: pueden, por ejemplo, crear reglas que busquen metadatos o certificados requeridos, que restrinjan el acceso por dirección IP o que impidan la creación de objetos con parámetros no especificados.

Seguridad en tiempo de ejecución. Garantiza la protección activa de los contenedores mientras se están ejecutando. Su finalidad es detectar y prevenir actividades maliciosas en los contenedores. Se basa en la tecnología Extended Berkeley Packet Filter (eBPF), que permite ejecutar código de programa en una máquina virtual aislada dentro del núcleo de Linux.

Análisis de imágenes y archivos de configuración.

Amenazas que aborda PT Container Security

Gestión de vulnerabilidades automatizada para atender a vulnerabilidades y fallas en la configuración de las imágenes y los contenedores durante las etapas de creación, implementación y producción

Gestión automatizada de la seguridad para configuraciones de clústeres de Kubernetes
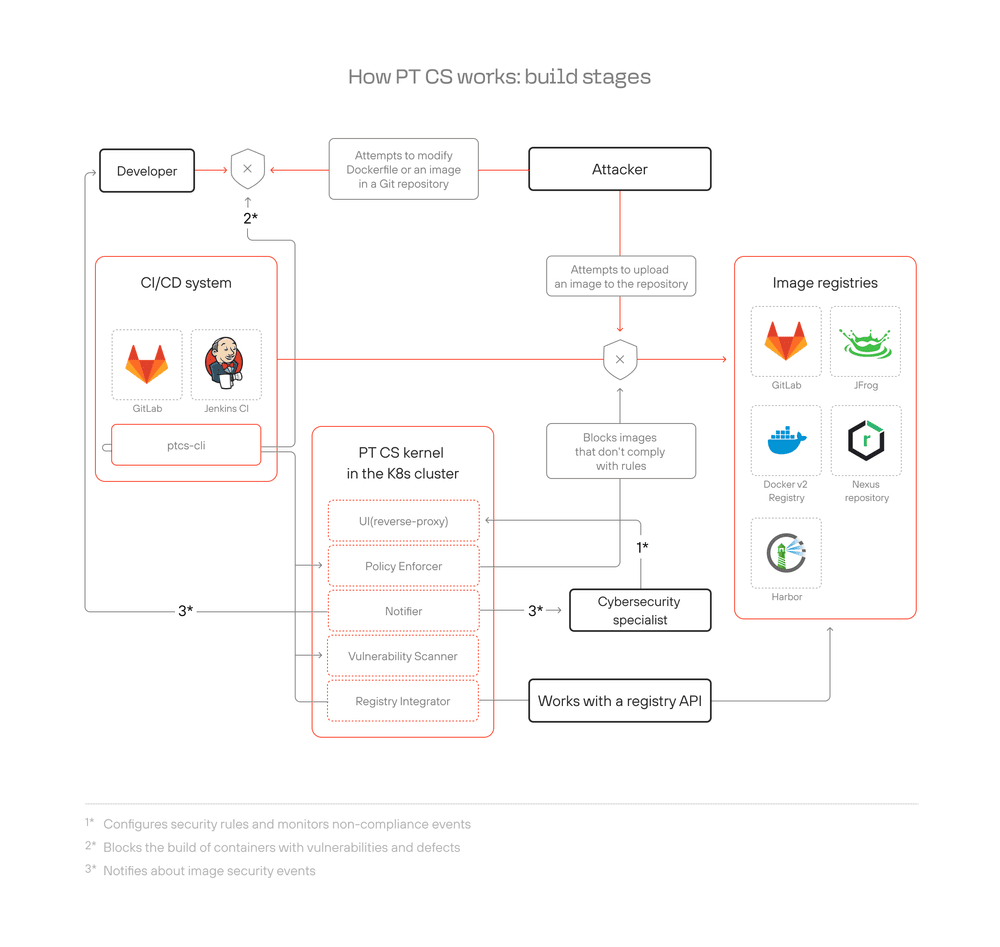
Monitoreo y respuesta automatizados ante incidentes de seguridad en el entorno de ejecución de contenedores.
Cómo medir la eficiencia

Si aún no se decide a invertir en la protección de su entorno de contenedores, considere las siguientes ventajas:

  • Menos demora para aplicar parches.
  • Menos informes de errores y vulnerabilidades (ahorrará en recursos de soporte técnico).
  • Menos vulnerabilidades en el entorno de ejecución que utilice en producción (minimizará los riesgos vinculados a las correcciones tardías de errores de infraestructura).
  • Menos creaciones de proyectos fallidas si utiliza la integración continua.
  • Menos errores relacionados con la priorización de fallas o vulnerabilidades.

Productos asociados

Póngase en contacto

Complete el formulario y nuestros especialistas se pongán en contacto con usted en breve.

Preguntas generales
Con gusto responderemos cualquier pregunta que tenga.
Colaboración
Únase a nosotros para hacer el mundo un lugar más seguro.
Pida la demo
Pruebe nuestras soluciones con una demo personalizada.